TULPAR

Özellikler

Uçtan Uca Küme Yönetimi

Slurm iş kuyruğundan Warewulf provisioning'e, altyapı servislerinden gözlemlenebilirliğe — kümenizin her katmanını tek güçlü panelden kurun, izleyin ve yönetin.

Birleşik envanter ve tek panel

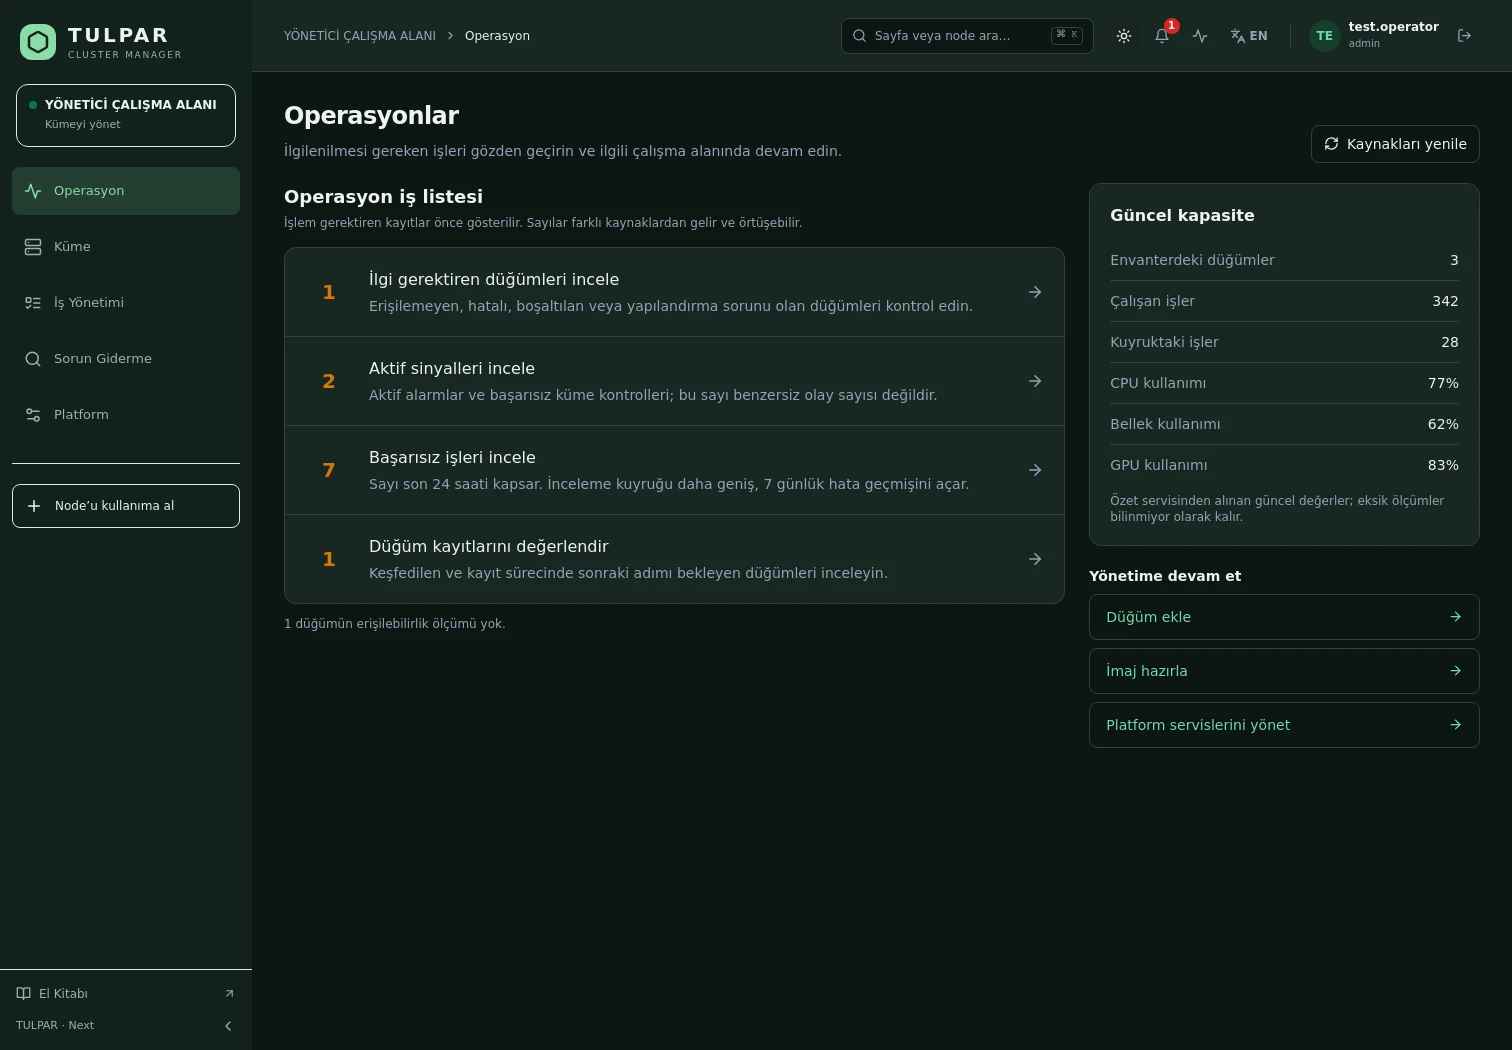
Node durumu, CPU/RAM/GPU metrikleri, iş kuyruğu ve servis sağlığı — hepsi tek ekranda, SSH gerektirmeden.

Rol tabanlı erişim (RBAC)

Süper Admin'den araştırmacıya dört kademeli yetki modeli; birim yöneticileri yalnız kendi ekibinin işlerini görür.

TULPAR / Özellikler
Özellikler
Yeni arayüzden ekran görüntüleri · Örnek test verileri

Tüm Yetenekler

Kümenin Her Katmanı, Tek Çatı Altında

İş zamanlamadan donanım kontrolüne, provisioning'den denetime — TULPAR'ın yetenek seti bir HPC kümesinin tüm yaşam döngüsünü kapsar.

01

Birleşik Küme Panosu

  • Küme sağlığı, iş yükü ve kaynak durumu tek ekranda
  • WebSocket ile gerçek zamanlı, kendini tazeleyen panolar
  • Node durum dağılımı ve canlı zaman serileri
  • Sık işlemler için hızlı erişim kartları
Detaylar
02

Slurm İş Yönetimi

  • İş gönder, izle, iptal et/beklet/sal — CLI gerektirmeden
  • Kullanıcı bazlı atıf ile doğru fairshare ve accounting
  • Partition, rezervasyon, QOS ve association yönetimi
  • Parametreli iş şablonlarıyla self-service gönderim
Detaylar
03

PXE Sağlama & İmaj Yönetimi

  • Warewulf 4 altyapısıyla node keşfi ve onay kuyruğu
  • Disk-install kickstart ile otomatik OS kurulumu
  • İmaj fabrikası ve sürümlü imaj dağıtımı
  • Node config'leri ajanla bildirimsel yakınsar
Detaylar
04

Altyapı Servis Yönetimi

  • NTP, LDAP, DNS ve MySQL'i panelden kurun ve yönetin
  • Config editörleri ve tek tıkla deploy
  • Servis sağlık durumu ve bağlantı testleri
  • Canlı deploy günlükleri
Detaylar
05

Kimlik & Erişim (RBAC)

  • Lokal + LDAP/SSSD hibrit kimlik doğrulama
  • Dört kademeli rol modeli ve kapsam bazlı yetki
  • Birim yöneticisi yalnız kendi ekibinin işlerini görür
  • JWT güvenli oturumlar ve otomatik yenileme
Detaylar
06

Gerçek Zamanlı İzleme

  • Prometheus tabanlı CPU/RAM/disk/GPU/InfiniBand metrikleri
  • SSH'sız toplama — 100+ node'a doğal ölçeklenme
  • İş detayında Slurm accounting ⋈ Prometheus birleşimi
  • Merkezi log deposu ve panelden log arama
Detaylar
07

Uyarı & Olay Yönetimi

  • Kural tabanlı uyarılar: firing → bildirim → ack akışı
  • SMTP, webhook ve panel-içi bildirim kanalları
  • Süre sınırlı susturma ve bakım pencereleri
  • Birleşik olay zaman çizelgesi
Detaylar
08

Docker Pod Yönetimi

  • Container lifecycle: başlat, durdur, yeniden başlat
  • xterm.js ile canlı log akışı
  • WebSocket ile anlık container metrikleri
  • Compose görüntüleyici
Detaylar
09

Otomasyon Motoru

  • Metrik eşiği veya sağlık olayı → drain/reboot/güç/bildirim
  • Yan etkisiz deneme için kuru-koşu modu
  • Her çalıştırma için ayrıntılı yürütme izi
  • Kendiliğinden düzelen config drift'i
Detaylar
10

Güvenlik & Denetim

  • Tüm mutasyonlar için otomatik audit log
  • SHA-256 hash-chain ile tek tıkla tamper doğrulama
  • Rate-limit, güvenlik başlıkları ve sertleştirme
  • Sırlar tek kaynaktan, rotasyon prosedürleriyle
Detaylar
11

Yedekleme & Süreklilik

  • Gece otomatik yedek: veritabanları + Slurm durumu
  • Config bundle export/import — zorunlu dry-run raporu
  • Gece bekçisi: drift, yüzey ve yedek tazelik denetimi
  • Tek tıkla vendor destek paketi
Detaylar
12

Donanım & Ağ Yönetimi

  • BMC ile güç kontrolü ve SOL konsol erişimi
  • Ağ/IPAM: subnet tanımı ve otomatik IP tahsisi
  • GPU envanteri ve DCGM metrikleri
  • Topoloji görünümü ve NFS depolama yönetimi
Detaylar
01

Gözlemlenebilirlik

Veriye Dayalı Küme Yönetimi

SSH ile tek tek node dolaşmak yerine, Prometheus tabanlı metrikler ve birleşik olay akışıyla kümenizin gerçek durumunu tek ekranda görün.

Gerçek zamanlı metrikler

CPU, RAM, disk, GPU ve InfiniBand metrikleri her node'dan otomatik toplanır; iş detayında Slurm accounting verisi Prometheus serileriyle birleşir.

Alarm ve olay yönetimi

Kural tabanlı uyarılar SMTP, webhook veya panel bildirimiyle ulaşır; susturma pencereleri ve ack akışıyla alarm yorgunluğu yaşamazsınız.

02

Araştırmacılar İçin

İş Gönderimi Hiç Bu Kadar Kolay Olmadı

Araştırmacılar sbatch script'leriyle boğuşmak yerine web formundan iş gönderir, kuyruğu izler ve kendi kaynak kullanımını takip eder.

Parametreli iş şablonları

Sık kullanılan işleri şablona dönüştürün, ekiple paylaşın — kullanıcılar birkaç parametre girerek doğru yapılandırılmış işleri saniyeler içinde gönderir.

Kullanıcı bazlı yetki ve atıf

Her iş, oturum açan kullanıcının kimliğiyle gönderilir; fairshare, accounting ve RBAC kapsamı — birim yöneticileri yalnız kendi ekibinin işlerini görür.
03

Kurumsal Dayanıklılık

Air-Gap'te Bile Sorunsuz Çalışır

İnternetsiz ortam desteği

Yerel RPM depoları, GPG-imzalı offline bundle'lar ve panelden paket içe aktarma — kapalı ağlarda bile eksiksiz kurulum ve güncelleme.

Güvenlik ve denetlenebilirlik

Tüm mutasyonlar otomatik audit log'a düşer, SHA-256 hash-chain ile tamper tespiti yapılır; gece yedekleri ve config bundle export/import standarttır.

MERAK ETTİKLERİNİZ

Sıkça Sorulan Sorular

Sorularınız mı var? Kurulum, lisanslama ve ölçeklenme hakkında bilmeniz gereken her şey burada.

TULPAR nasıl lisanslanıyor?
TULPAR ticari lisansla sunulan kurumsal bir üründür. Lisanslama, küme ölçeğinize ve ihtiyaç duyduğunuz destek kapsamına göre yıllık olarak belirlenir; tüm panel özellikleri her lisansta tamdır — özellik kilidi yoktur. Fiyat teklifi için iletişim sayfamızdan bize ulaşın.
Kurulum ne kadar sürer, neye ihtiyacım var?
EL9 tabanlı bir head sunucu yeterlidir. tulpar-preflight.sh önkoşulları hazırlar, install.sh tüm yığını kurar; ardından web sihirbazında admin parolası, NTP, LDAP ve SLURM ayarlarını girersiniz. Tipik bir kurulum dakikalar içinde tamamlanır.
Mevcut Slurm kümemle çalışır mı?
TULPAR, Slurm ile slurmrestd REST API'si üzerinden konuşur ve CLI'ya otomatik geri düşer; sürüm bağımsız ve kararlı bir arayüz sunar. Head Slurm bileşenleri host üzerinde native (dnf/systemd) çalışır, compute node'larla aynı depo ve sürümü paylaşır.
İnternet erişimi olmayan (air-gap) ortamda kurulabilir mi?
Evet. RPM depoları projeyle birlikte taşınır, Slurm paket deposu GPG-imzalı offline bundle olarak içe aktarılabilir ve container imajları docker load ile yüklenir. Node kurulumu, izleme ve merkezi log dahil tüm bileşenler kapalı ağda çalışır.

BİR SONRAKİ HESAPLAMAYA HAZIR

Altyapınızın potansiyelini
serbest bırakın.

TULPAR’ın kümenizde neleri değiştirebileceğini birlikte keşfedelim.

Demo talep et