TULPAR

Kimlik & Erişim Yönetimi

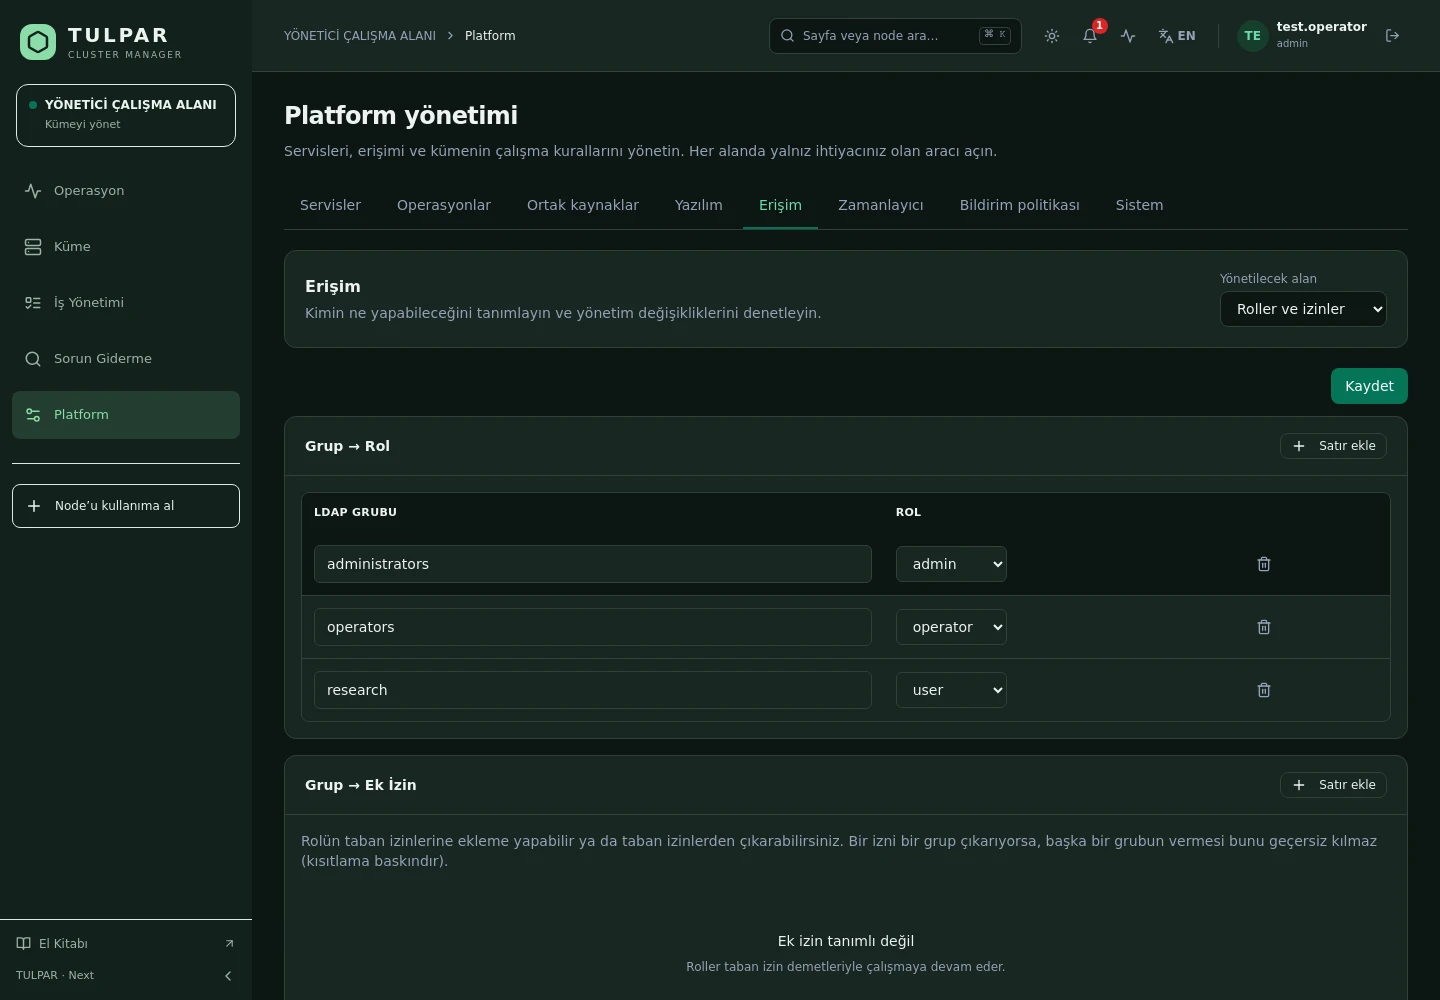
Doğru Kişi, Doğru Yetki, Kayıt Altında

Lokal hesaplar ve küme dizini tek kimlik modelinde buluşur; her uç nokta rol ve izin bazında korunur — varsayılan kapalı, istisnalar açık.

Hibrit kimlik doğrulama

Lokal bcrypt hesabı ya da LDAP bind — kullanıcı tek yerden girer, dizin tek doğruluk kaynağı kalır.

İki aşamalı doğrulama

TOTP tabanlı MFA kullanıcı bazında açılır, admin hesapları için zorunlu kılınabilir.

TULPAR / Kimlik & Erişim Yönetimi
Kimlik & Erişim Yönetimi
Güncel TULPAR arayüzü · Örnek test verileri

Neler Var

Rolden İzne, Dizinden Oturuma

Yetkilendirme panelin kenarına eklenmiş bir katman değil, her isteğin geçtiği kapıdır.

01

Rol Hiyerarşisi

admin ⊇ operator ⊇ viewer. Her uç nokta minimum rolü zorlar; yetkisiz istek reddedilir ve denetime yazılır.
02

LDAP Grup Eşlemesi

Dizindeki gruplar panel rollerine eşlenir; ekip değişince yetkiler kendiliğinden güncellenir.

03

İzin Bazlı Yetki

Rol tabanının üstüne kaynak/eylem düzeyinde grant ve revoke tanımlayın — çakışmada revoke kazanır.

04

Kapsamlı Görünürlük

Birim yöneticisi yalnız kendi ekibinin işlerini ve verisini görür; kapsam fail-closed uygulanır.

05

Güvenli Oturum

Kısa ömürlü access token bellekte, refresh token HttpOnly çerezde — rotasyonlu ve tek kullanımlık.

06

Break-glass Admin

Lokal admin hesabı dizin tarafından gölgelenemez; LDAP düşse de kümeye erişiminiz sürer.

TULPAR / Kimlik & Erişim Yönetimi

Kimlikten Slurm İşine Uzanan Zincir

Panelde kim olduğunuz, kümede ne yapabildiğinizi belirler — atıf zinciri hiçbir noktada kopmaz.
Kullanıcı bazlı Slurm atfı
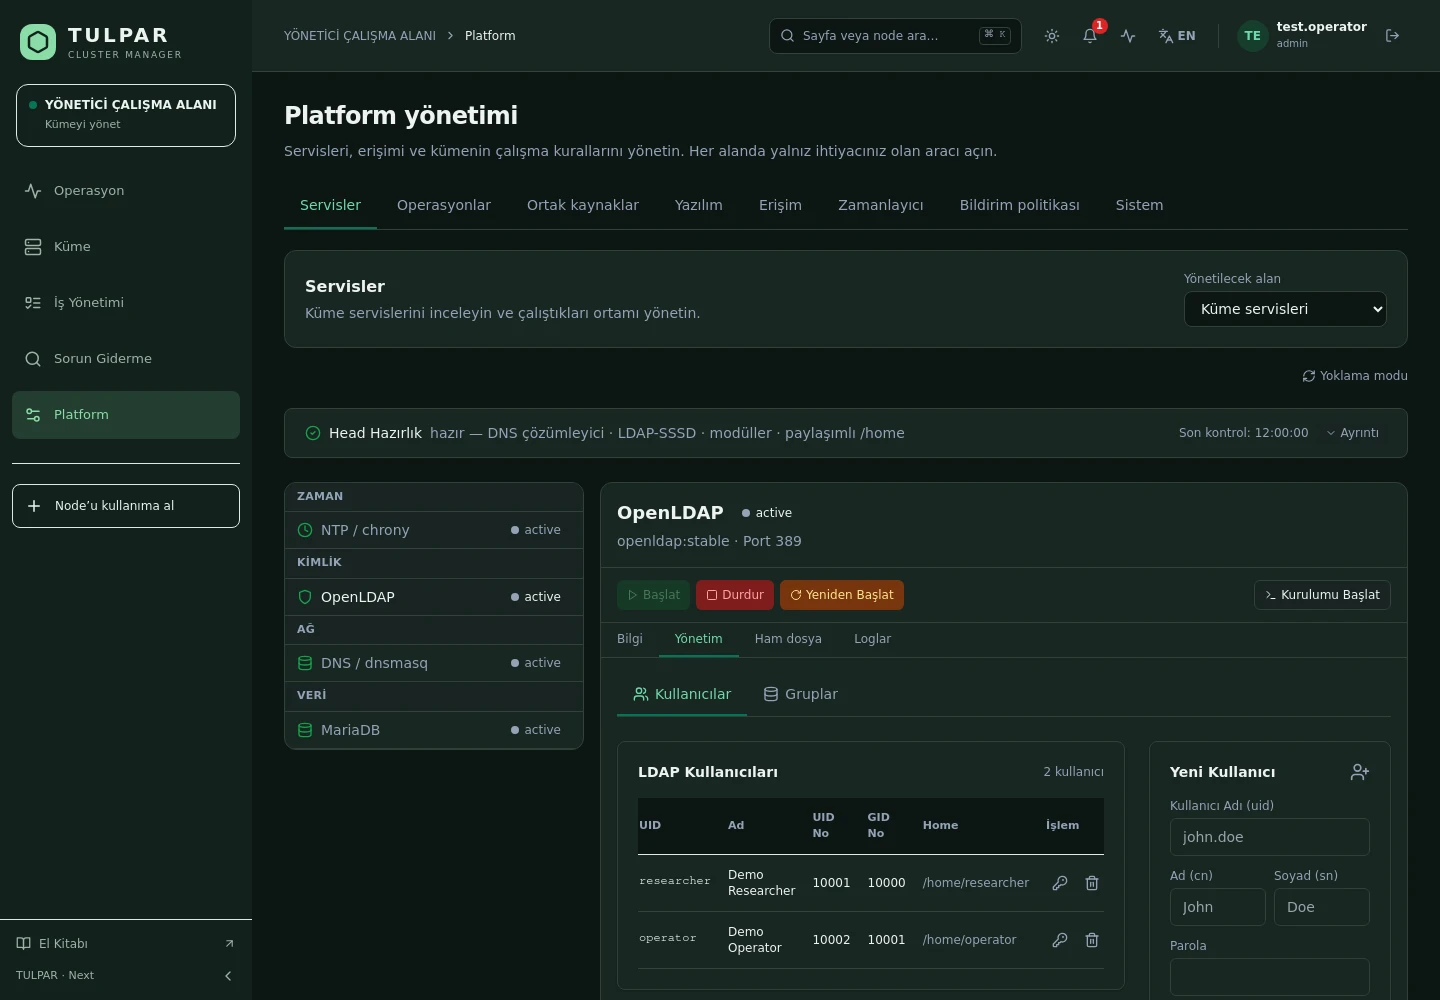
Panelden gönderilen iş, sabit bir servis hesabıyla değil oturum açan kullanıcının kimliğiyle slurmrestd'ye iletilir; fairshare ve accounting doğru kullanıcıya işler.
Doğrulanabilir token modeli
JWT'ler asimetrik imzayla üretilir ve JWKS üzerinden doğrulanır; zayıf imzaya düşürme denemeleri reddedilir, iptal edilen token'lar denylist'te tutulur.
Dizin yönetimi panelde
LDAP kullanıcı ve grupları panelden oluşturulur, düzenlenir ve silinir; gereken OU'lar kendiliğinden açılır.
Reddedilen istek de kayıt
Yetkisiz erişim denemeleri sessizce düşmez — denetim kaydına yazılır ve sonradan raporlanabilir.
Kimlik & Erişim Yönetimi
Kimlikten Slurm İşine Uzanan Zincir
Güncel TULPAR arayüzü · Örnek test verileri

MERAK ETTİKLERİNİZ

Sıkça Sorulan Sorular

Sorularınız mı var? Kurulum, lisanslama ve ölçeklenme hakkında bilmeniz gereken her şey burada.

TULPAR nasıl lisanslanıyor?
TULPAR ticari lisansla sunulan kurumsal bir üründür. Lisanslama, küme ölçeğinize ve ihtiyaç duyduğunuz destek kapsamına göre yıllık olarak belirlenir; tüm panel özellikleri her lisansta tamdır — özellik kilidi yoktur. Fiyat teklifi için iletişim sayfamızdan bize ulaşın.
Kurulum ne kadar sürer, neye ihtiyacım var?
EL9 tabanlı bir head sunucu yeterlidir. tulpar-preflight.sh önkoşulları hazırlar, install.sh tüm yığını kurar; ardından web sihirbazında admin parolası, NTP, LDAP ve SLURM ayarlarını girersiniz. Tipik bir kurulum dakikalar içinde tamamlanır.
Mevcut Slurm kümemle çalışır mı?
TULPAR, Slurm ile slurmrestd REST API'si üzerinden konuşur ve CLI'ya otomatik geri düşer; sürüm bağımsız ve kararlı bir arayüz sunar. Head Slurm bileşenleri host üzerinde native (dnf/systemd) çalışır, compute node'larla aynı depo ve sürümü paylaşır.
İnternet erişimi olmayan (air-gap) ortamda kurulabilir mi?
Evet. RPM depoları projeyle birlikte taşınır, Slurm paket deposu GPG-imzalı offline bundle olarak içe aktarılabilir ve container imajları docker load ile yüklenir. Node kurulumu, izleme ve merkezi log dahil tüm bileşenler kapalı ağda çalışır.

BİR SONRAKİ HESAPLAMAYA HAZIR

Altyapınızın potansiyelini
serbest bırakın.

TULPAR’ın kümenizde neleri değiştirebileceğini birlikte keşfedelim.

Demo talep et