Denetim Kaydı
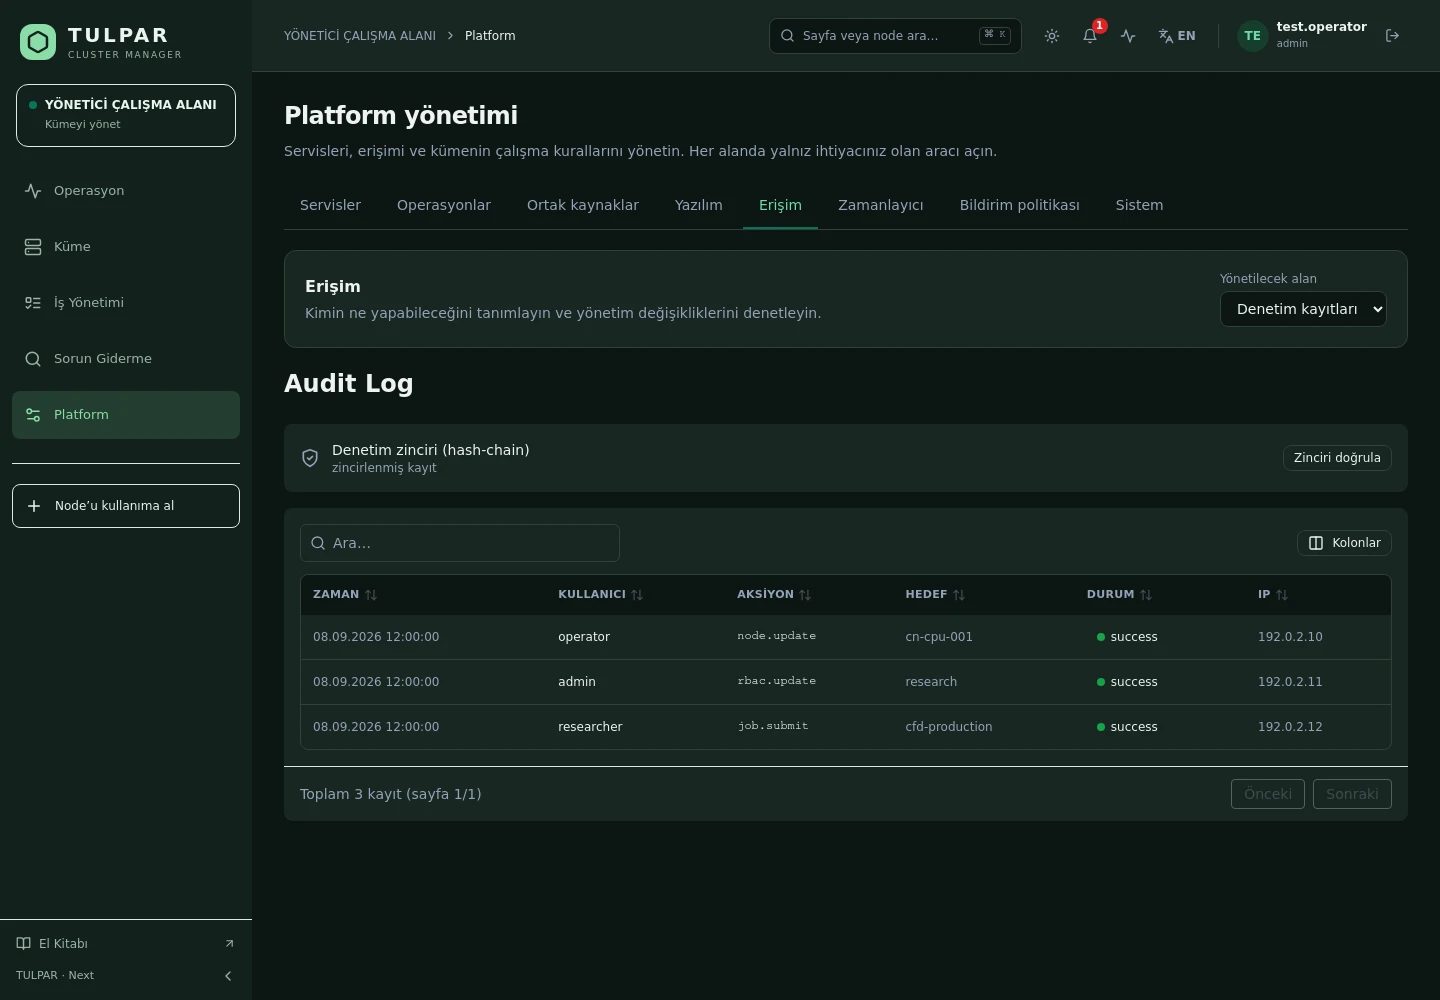
Kim, ne zaman, hangi kaynağa, hangi sonuçla — kayıtlar panelden filtrelenip aranabilir.
 CLUSTER MANAGER
Güvenlik & Denetim
Panelde yapılan her mutasyon otomatik olarak denetim kaydına yazılır; kayıtlar SHA-256 hash-chain ile zincirlenir ve bütünlükleri tek tıkla doğrulanır.
Kayıt tutmak geliştiricinin hatırlamasına bırakılmaz; ara katman her mutasyonu yakalar.
Zincir doğrulaması kırılan ilk kaydın sırasını verir — sessiz oynama mümkün değildir.
Neler Var
Güvenlik sonradan eklenen bir modül değil, her katmanda uygulanan bir tasarım kararıdır.
Kim, ne zaman, hangi kaynağa, hangi sonuçla — kayıtlar panelden filtrelenip aranabilir.
Her kayıt bir öncekinin hash'ini taşır; zincirin tamamı tek uçtan doğrulanır.
Sırlar tek kaynakta ve kısıtlı dosya izinleriyle tutulur; token ve parolalar loglanmaz, sorgu dizeleri maskelenir.
Sistem komutları serbest kabuk üzerinden değil, izinli ikili listesi ve zaman aşımıyla çalışır.
Hız sınırı, güvenlik başlıkları, HSTS ve üretimde katı çerez politikası varsayılan olarak açıktır.
mTLS'li ajan kanalı, salt-okunur Docker socket-proxy ve yetkisiz koşan slurmrestd — her bileşen yalnız gerektiği kadar yetkili.
TULPAR / Güvenlik & Denetim
Denetim izi, sonradan rapor üretmek için değil, olan biteni kanıtlamak için vardır.
MERAK ETTİKLERİNİZ
Sorularınız mı var? Kurulum, lisanslama ve ölçeklenme hakkında bilmeniz gereken her şey burada.
tulpar-preflight.sh önkoşulları hazırlar, install.sh tüm yığını kurar; ardından web sihirbazında admin parolası, NTP, LDAP ve SLURM ayarlarını girersiniz. Tipik bir kurulum dakikalar içinde tamamlanır.docker load ile yüklenir. Node kurulumu, izleme ve merkezi log dahil tüm bileşenler kapalı ağda çalışır.BİR SONRAKİ HESAPLAMAYA HAZIR
TULPAR’ın kümenizde neleri değiştirebileceğini birlikte keşfedelim.
Demo talep et