TULPAR

Docker Pod Yönetimi

Container'larınız Gözünüzün Önünde

Küme servislerini taşıyan container'ları tek ekrandan yönetin: lifecycle, canlı loglar, anlık metrikler ve compose görünürlüğü — SSH'a gerek kalmadan.

Gerçek zamanlı

Log akışı ve container metrikleri WebSocket ile canlı — sayfa yenilemeden.

Güvenli erişim

Docker soketi doğrudan değil, salt-okunur socket-proxy köprüsüyle sınırlı API üzerinden.

TULPAR / Docker Pod Yönetimi
Docker Pod Yönetimi
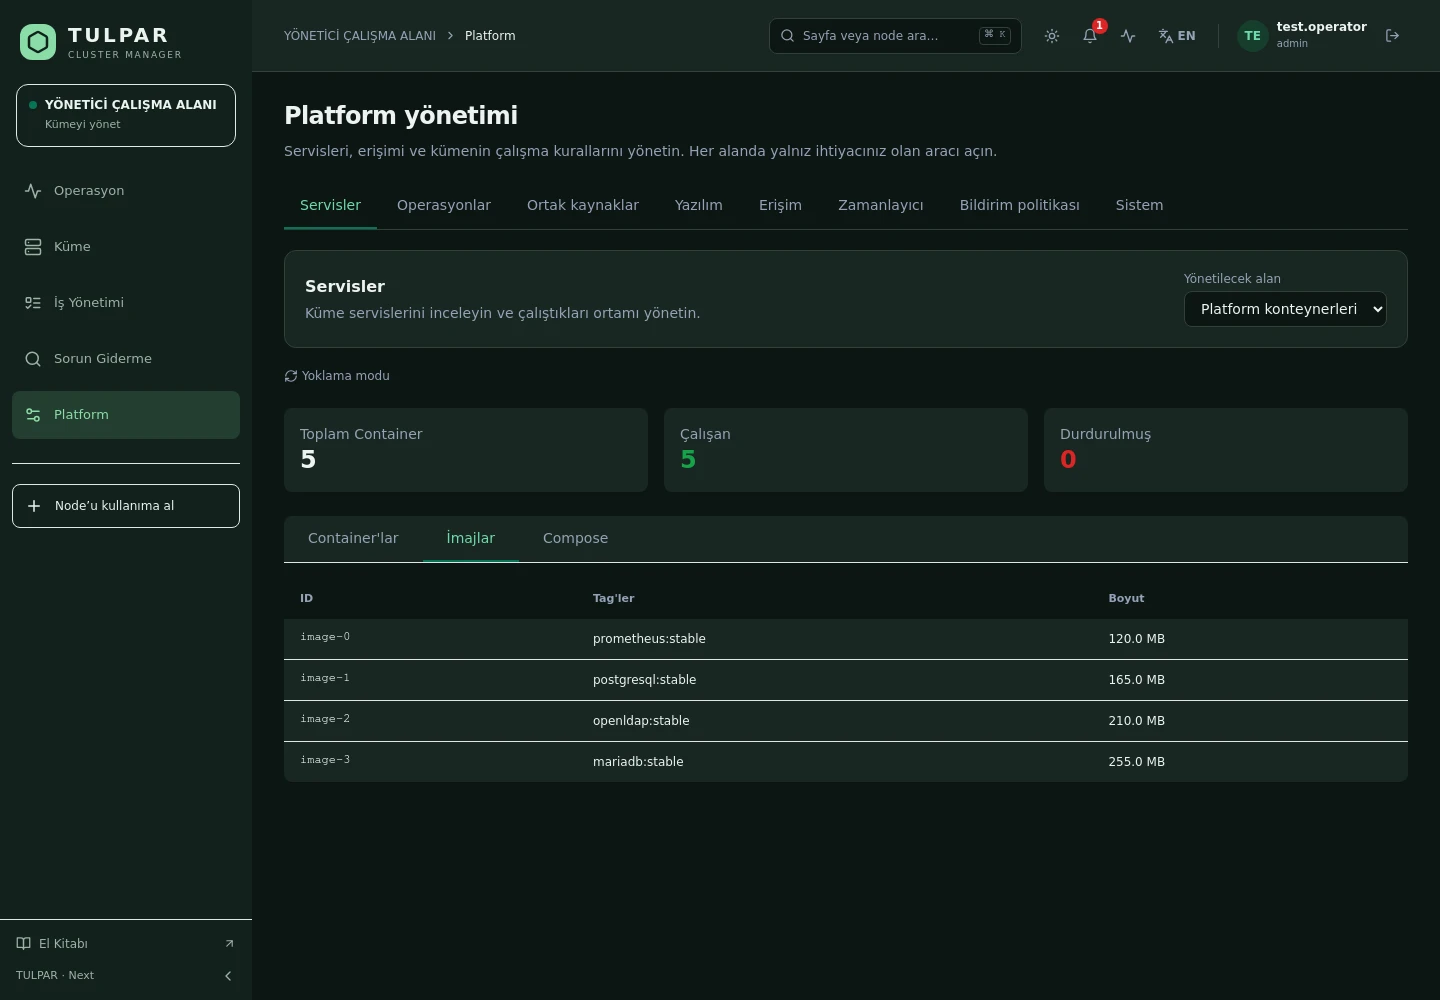
Güncel TULPAR arayüzü · Örnek test verileri

Neler Var

Lifecycle'dan Metriğe Container Operasyonu

Panel yığınının ve servislerin koştuğu her container, tek listeden yönetilir.

01

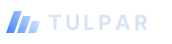
Container Listesi

Tüm container'lar durum, imaj ve kaynak özetiyle tek listede; detaya tek tıkla inin.
02

Lifecycle Kontrolü

Start, stop ve restart panelden — asenkron çalışır, arayüzü kilitlemez.

03

Canlı Log Akışı

xterm.js tabanlı terminal deneyimiyle container loglarını gerçek zamanlı izleyin.

04

Anlık Metrikler

CPU, bellek ve ağ metrikleri WebSocket ile 2 saniyede bir güncellenir.

05

Inspect & Detay

Container inspect çıktısı, ortam ve mount bilgileri panelde okunur biçimde.

06

Compose Görünümü

docker-compose.yml içeriğini panelden görüntüleyin — yığının kaynağı her zaman el altında.

TULPAR / Docker Pod Yönetimi

Yığının Kalbine Güvenli Pencere

TULPAR'ın kendisi de Docker üzerinde koşar — panel, kendi yığınını da aynı titizlikle yönetir.
Socket-proxy güvenliği
Backend Docker soketine doğrudan bağlanmaz; salt-okunur socket-proxy köprüsü yalnız gereken API uçlarını açar.
WebSocket canlı akış
Loglar ve metrikler polling değil WebSocket ile akar; firewall'a takılırsa HTTP polling'e otomatik düşer.
Servis envanteri
Redis, PostgreSQL, Prometheus, VictoriaLogs — yığındaki her servisin sağlığı tek bakışta.
Asenkron operasyonlar
Lifecycle komutları asenkron görev olarak koşar; uzun süren işlemler paneli bekletmez.
Docker Pod Yönetimi
Yığının Kalbine Güvenli Pencere
Güncel TULPAR arayüzü · Örnek test verileri

MERAK ETTİKLERİNİZ

Sıkça Sorulan Sorular

Sorularınız mı var? Kurulum, lisanslama ve ölçeklenme hakkında bilmeniz gereken her şey burada.

TULPAR nasıl lisanslanıyor?
TULPAR ticari lisansla sunulan kurumsal bir üründür. Lisanslama, küme ölçeğinize ve ihtiyaç duyduğunuz destek kapsamına göre yıllık olarak belirlenir; tüm panel özellikleri her lisansta tamdır — özellik kilidi yoktur. Fiyat teklifi için iletişim sayfamızdan bize ulaşın.
Kurulum ne kadar sürer, neye ihtiyacım var?
EL9 tabanlı bir head sunucu yeterlidir. tulpar-preflight.sh önkoşulları hazırlar, install.sh tüm yığını kurar; ardından web sihirbazında admin parolası, NTP, LDAP ve SLURM ayarlarını girersiniz. Tipik bir kurulum dakikalar içinde tamamlanır.
Mevcut Slurm kümemle çalışır mı?
TULPAR, Slurm ile slurmrestd REST API'si üzerinden konuşur ve CLI'ya otomatik geri düşer; sürüm bağımsız ve kararlı bir arayüz sunar. Head Slurm bileşenleri host üzerinde native (dnf/systemd) çalışır, compute node'larla aynı depo ve sürümü paylaşır.
İnternet erişimi olmayan (air-gap) ortamda kurulabilir mi?
Evet. RPM depoları projeyle birlikte taşınır, Slurm paket deposu GPG-imzalı offline bundle olarak içe aktarılabilir ve container imajları docker load ile yüklenir. Node kurulumu, izleme ve merkezi log dahil tüm bileşenler kapalı ağda çalışır.

BİR SONRAKİ HESAPLAMAYA HAZIR

Altyapınızın potansiyelini
serbest bırakın.

TULPAR’ın kümenizde neleri değiştirebileceğini birlikte keşfedelim.

Demo talep et